
会社のホームページを開いたら、見たこともない広告だらけになっていた。あるいは、まったく関係のないサイトに飛ばされた。想像するだけで血の気が引きますよね。
ホームページの改ざんや乗っ取りは、見た目がおかしくなるだけでは済みません。お客様の信用を失い、サイトに預かっている個人情報まで危うくなることがあります。しかも「うちは小さな会社だから狙われない」とも言い切れません。
この記事では、企業や団体が実際に公表した2026年の被害事例5件をもとに、ホームページが改ざん・乗っ取られると何が起きるのかを、初心者の方にも分かるように解説します。あわせて、公表されている事実と、まだ確認されていないことを分けてお伝えします。
この記事の結論
- ホームページが乗っ取られると、表示の書き換え、不正サイトへの転送、個人情報の漏えいリスク、管理者権限の悪用、サイト停止などが起こりうる
- 今回の5事例では、個人情報の流出が実際にあったと確認されたものはない(ただし、漏えいの可能性を否定できないケースはある)
- 原因は「システムの弱点(脆弱性)の悪用」が中心。公開したあとの更新と見守りが欠かせない
ホームページが改ざん・乗っ取られると何が起こる?
改ざん・乗っ取りとは、第三者が許可なくホームページに侵入し、内容を書き換えたり、管理権限を奪ったりすることです。
お店の留守中に誰かが勝手に看板を掛け替え、レジの鍵まで持っていってしまうようなものです。
主な被害は、次の5つです。
具体的には、次のような被害が考えられます。
ホームページの改ざん
ページの内容を書き換えられたり、怪しい広告やリンクを仕込まれたりする。
不正なサイトへの転送
訪問者が、無関係な通販サイトや危険なサイトへ飛ばされる。
個人情報の漏えいリスク
問い合わせ情報などに不正アクセスされ、情報が危うくなる。
管理者権限の悪用
勝手に不正なアカウントを追加されたり、設定を変えられたりする。
サイトの停止・信用の低下
ホームページが見られなくなる。お客様や取引先からの信頼も失ってしまう。
被害を受けるのは運営者だけではありません。訪問者やお客様も巻き込まれます。問い合わせや売上が減ったり、個人情報の対応に追われたりすることもあります。
ここで大事な注意点があります。見た目に異常がなくても、安全とは限りません。表面はいつも通りでも、裏で不正なプログラムが静かに居座っている場合があるからです。「部屋は片づいているのに、天井裏に知らない人が住んでいた」という、笑えない話に近いかもしれません。
では、実際にはどんな被害が起きているのでしょうか。公表された事例を見ていきましょう。
ホームページの改ざん・乗っ取りで実際に起きた被害事例5選
被害の中身は、無関係なサイトへの強制転送、内容の書き換え、個人情報の危険など、さまざまです。
ここでは、企業や団体が公表した事例を紹介します。各事例で「何が起きたのか」「原因はどこまで分かっているのか」「どんな影響があったのか」を見ていきましょう。
事例1:WordPressに勝手に管理者を作られ、パスワードも書き換えられた
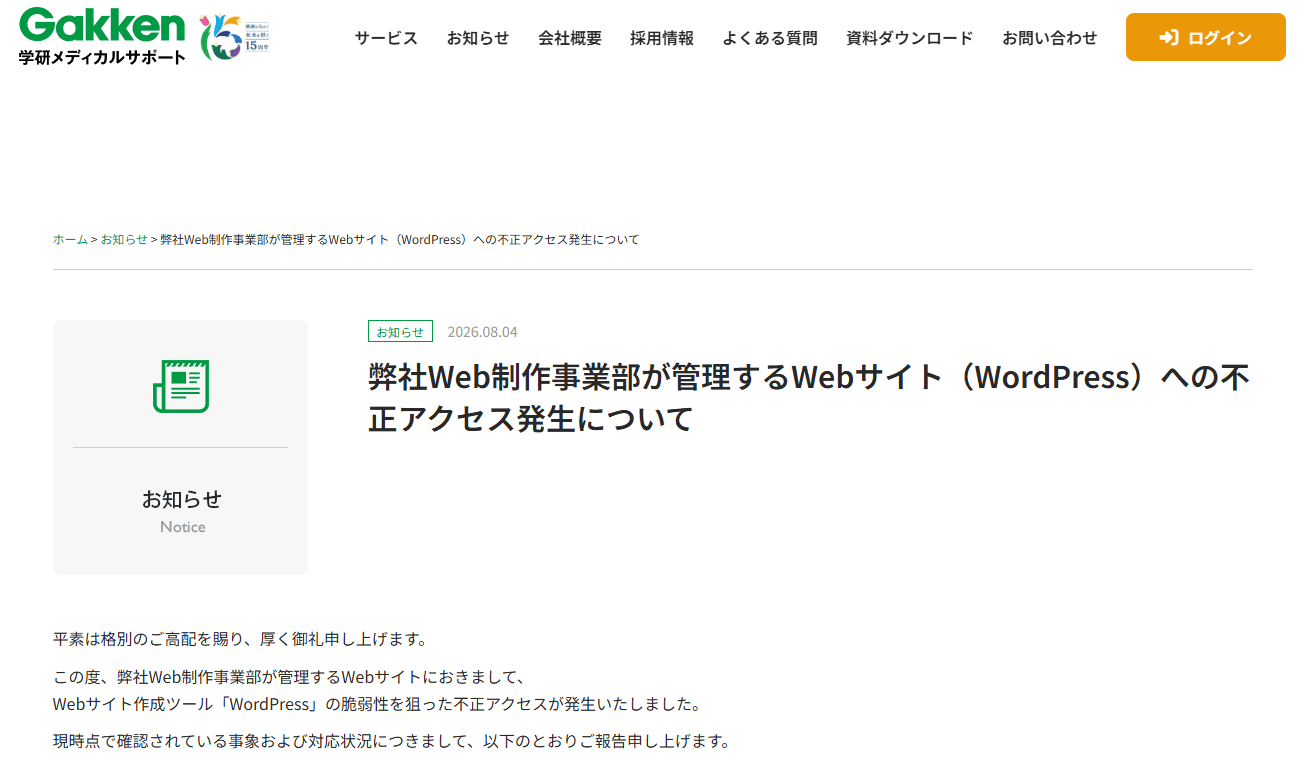
学研メディカルサポートは、同社のWeb制作事業部が管理するWordPressサイトで、不正アクセスが発生したことを公表しました。2026年8月3日に確認され、次のような被害が出ています。
- WordPressに不正なアカウントを作られた
- 既存アカウントのパスワードを書き換えられた
- 対象となったのは、バージョンアップを予定していた78サイト
侵入者が勝手に合鍵を作り、そのうえ本来の持ち主の鍵を使えなくしてしまった状態です。
管理者アカウントを不正に作られると、攻撃者が管理画面からサイトを自由に操作できる可能性があります。パスワードを書き換えられれば、本当の管理者がログインできなくなるおそれもあります。
ただし、発表時点では、サイトの閲覧障害も、個人情報・問い合わせ情報の流出や不正利用も確認されていません。
つまり、WordPressの管理権限を操作される被害は実際にありましたが、個人情報が盗まれたと確認された事例ではありません。
事例2:公的支援機関のサイトが改ざんされ、別のサイトへ強制転送された
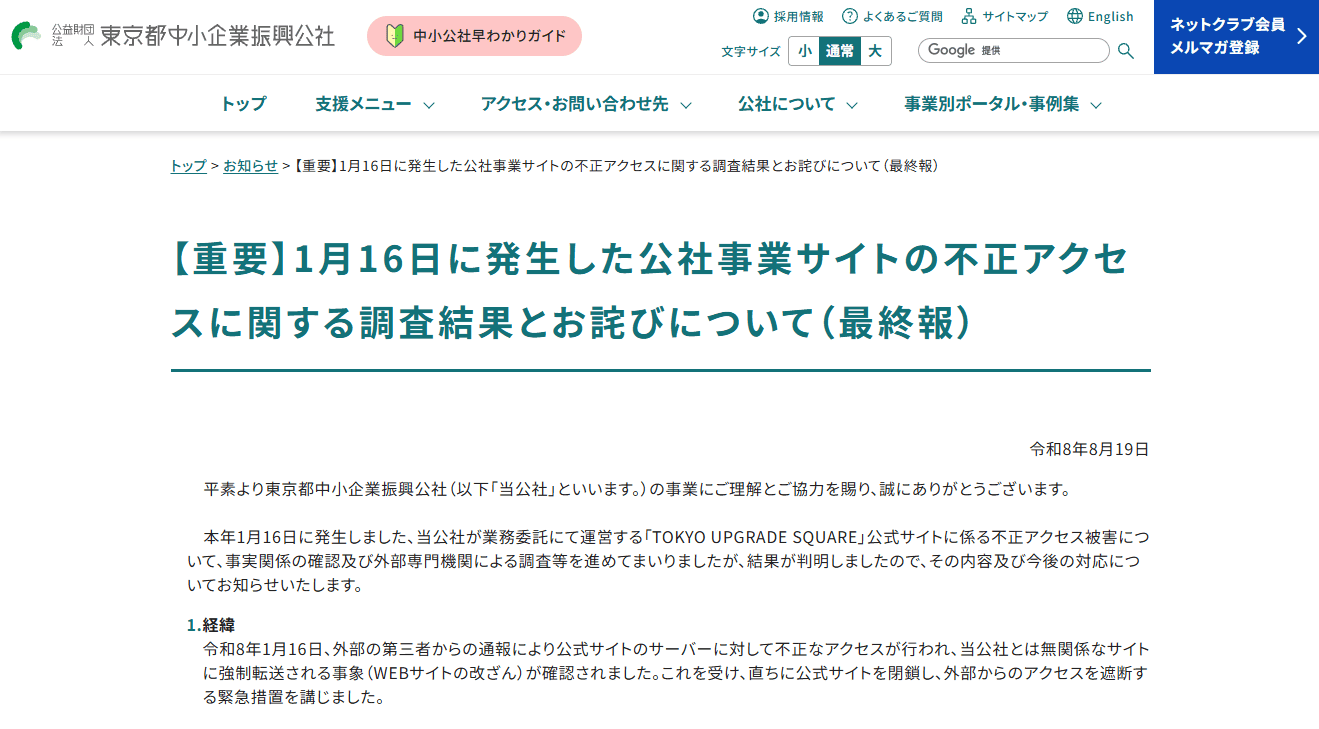
東京都中小企業振興公社が業務委託で運営する「TOKYO UPGRADE SQUARE」の公式サイトで、不正アクセスによる改ざんがありました。
2026年1月16日、外部からの通報をきっかけに、サイトを開いた人が無関係な外部サイトへ強制的に飛ばされる状態になっていると分かりました。調査では、サイトの一部にあったセキュリティ上の弱点が悪用されたことが確認されています。
タクシーに乗ったら、行き先を告げていないのに、知らないお店の前で降ろされたようなものです。
正規のホームページを開いたつもりが、知らないうちに別のサイトへ連れていかれる。転送先によっては、不審な広告や詐欺的なページを見せられる危険があります。
同公社は、サイトを閉鎖して外部からのアクセスを遮断しました。最終報告では、個人情報が閲覧・持ち出しされた事実や、本件に起因する二次被害は確認されていないと説明されています。
また、この事例は外部からの通報で発覚しています。運営側が自力で気づけたわけではない、という点も見逃せません。
事例3:ホームページが改ざんされ、無関係な通販サイトへ転送された
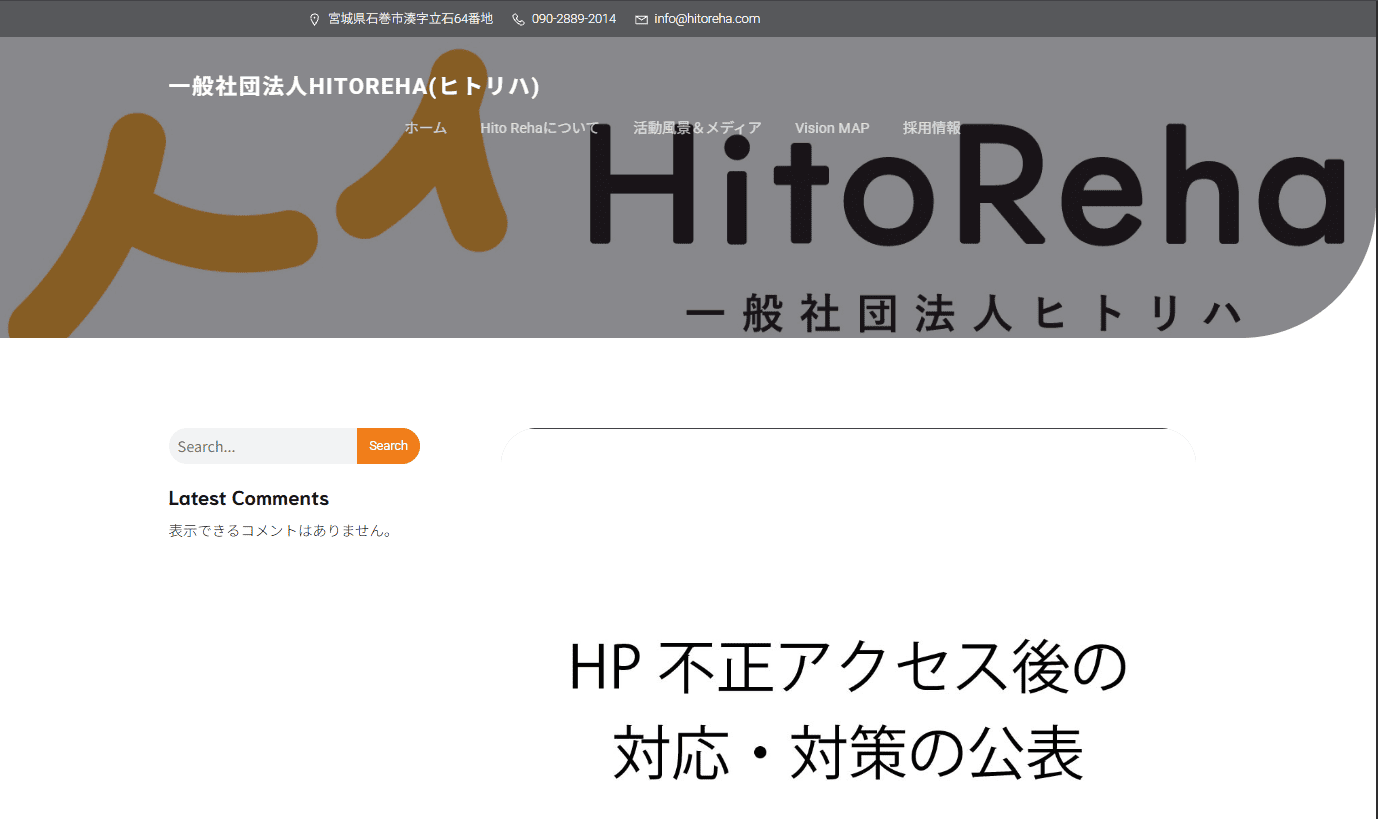
一般社団法人HitoRehaが運営するホームページで、第三者による不正アクセスと改ざんがありました。
同法人は2026年3月27日に、ホームページが閲覧できない状態になっていることを確認。調査の結果、ホームページ内に不審なファイルが置かれ、ページの内容が書き換えられていたことが分かりました。さらに、改ざんされたページを開くと、同法人とは関係のない通販サイトなどへ強制的に転送される状態でもありました。
原因は、運用していたプログラムにあった重大な脆弱性が悪用された可能性が非常に高いと報告されています。パスワードを何度も試す「総当たり攻撃」の可能性も指摘されましたが、具体的な攻撃手法の特定には至っていません。
同法人は、ホームページの復旧・再構築や認証情報の変更などを行いました。公表時点では、個人情報の漏えい、閲覧者の端末からの情報窃取、ウイルス感染などは確認されていません。
事例4:企業サイトの管理者権限を奪われ、改ざんされた
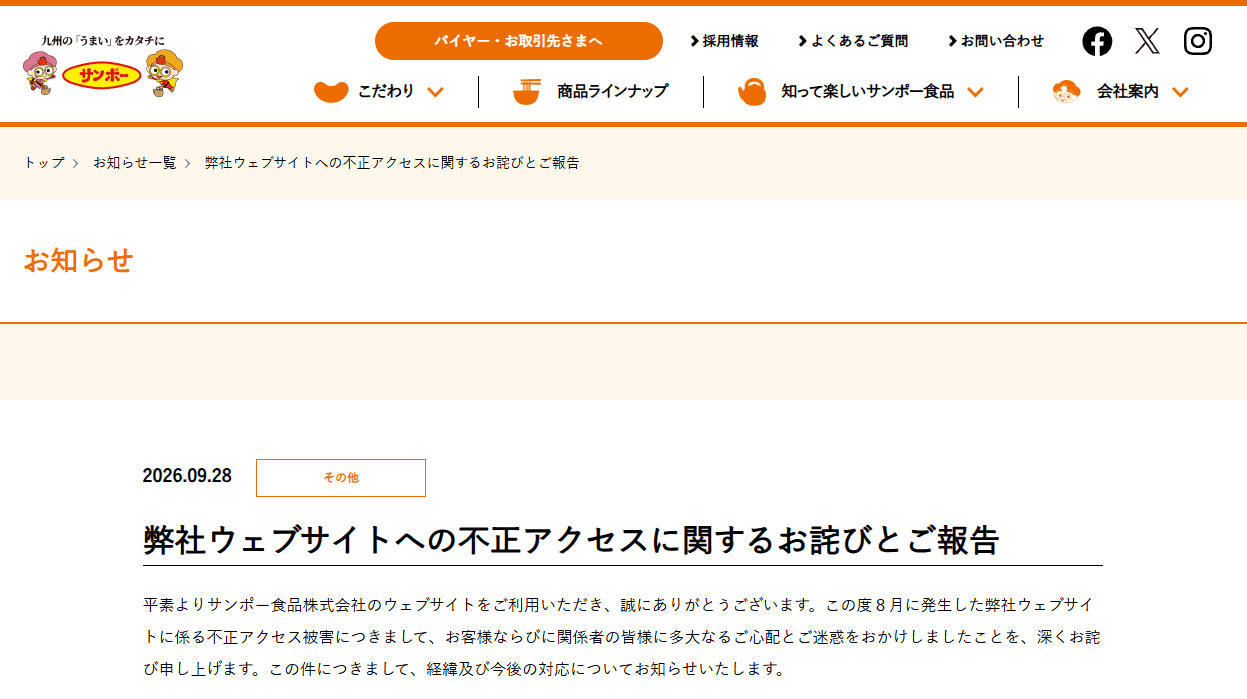
「焼豚ラーメン」などで知られるサンポー食品は、自社Webサイトへの不正アクセス被害を公表しました。
同社は2026年8月25日に不正アクセスを確認。調査で、管理者権限を取得され、Webサイトの改ざんも行われていたことが分かりました。原因は、サイトで使っているシステムの脆弱性が悪用された可能性が高いとしています。
管理者権限とは、ホームページの内容や設定を変えられる強い権限のことです。
お店の鍵を盗まれ、店内の商品や看板を勝手に動かされるようなものです。訪問者に見せる中身そのものを書き換えられるおそれがあります。
同社は、調査時点で情報の持ち出しや不正利用の痕跡は確認されていないと説明しています。ただし、不正アクセスの期間中にサイトのデータへアクセスできた可能性は否定できないとしています。
なお、公表資料には、使っていたWebシステムがWordPressだったかどうかは書かれていません。そのため、ここではWordPressの乗っ取り事例とは断定せず、国内企業で実際に確認されたWebサイト改ざんの関連事例として紹介します。
事例5:製品紹介サイトが改ざんされ、3,631件の個人情報が漏えいした可能性
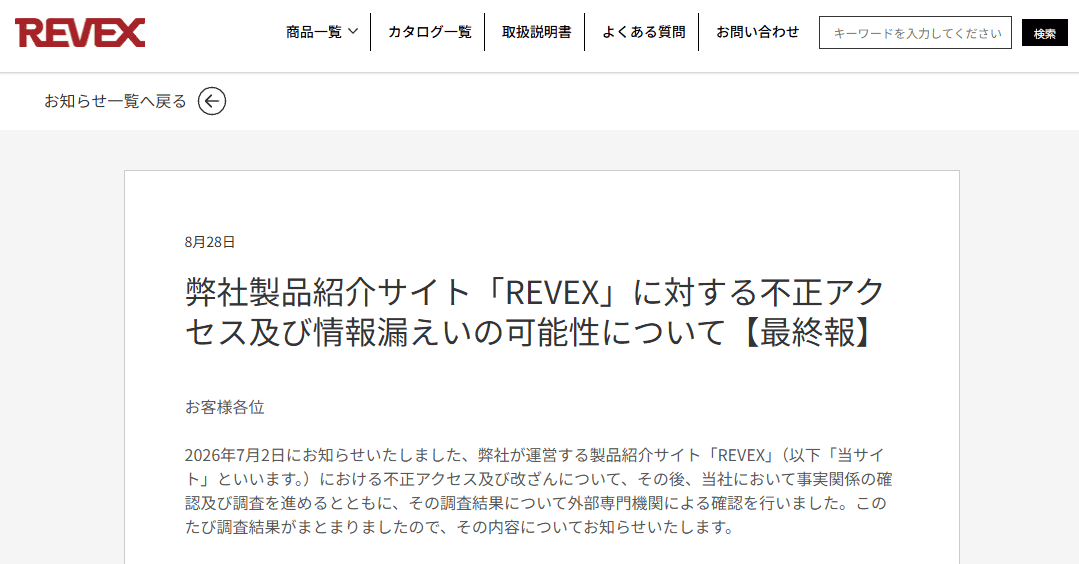
ナカバヤシ株式会社の製品紹介サイト「REVEX」で、不正アクセスと改ざんがありました。
同社は2026年6月30日、利用者からの問い合わせをきっかけに、サイトに意図しない不審な画面が出ていることに気づきました。翌7月1日にはサイトを停止し、原因調査と復旧に着手。その後の調査で、Webシステムの脆弱性を悪用した不正アクセスによる改ざんだと判明しました。
さらに、サイト内には、問い合わせをした顧客の個人情報が保管されていました。対象は、氏名・住所・電話番号・メールアドレスなど、合計3,631件です。
外部の専門機関も交えた調査では、これらの情報が実際に閲覧・取得されたり、外部へ送られたりした具体的な痕跡は確認されませんでした。ただ、不正アクセスをした第三者が情報に触れられる状態だったため、同社は漏えいの可能性を完全には否定できないとしています。公表時点で、二次被害も確認されていません。
ここは、読み間違えやすいポイントです。
✕「3,631件が流出した」
○「3,631件がアクセスされうる状態にあり、漏えいの可能性を否定できなかった」
金庫の扉が開けっ放しだった。中身が持ち出された証拠は見つかっていないが、持ち出されていないとも言い切れない、という状況です。
問い合わせ情報をサイト内に保管している場合、改ざんは見た目だけの問題では済みません。
5つの事例から分かること
5件を並べると、共通点が見えてきます。多くがシステムの弱点を突かれていること、そして利用者からの通報などで、あとから気づいたケースが目立つことです。
| 事例 | 主な被害 | 個人情報の流出 |
|---|---|---|
| 学研メディカルサポート | 管理者アカウントの不正作成、パスワード書き換え | 確認されず |
| 東京都中小企業振興公社 | 無関係なサイトへの強制転送 | 確認されず |
| HitoReha | 内容の改ざん、通販サイトなどへの転送 | 確認されず |
| サンポー食品 | 管理者権限の取得、改ざん | 確認されず(データにアクセスできた可能性は否定せず) |
| ナカバヤシ | 改ざん、3,631件の個人情報にアクセス可能な状態 | 痕跡は確認されず(漏えいの可能性は否定せず) |
まとめ|ホームページの安全な運用は企業の信頼を守ること
ホームページの改ざんや乗っ取りは、表示が書き換わるだけの話ではありません。不審なサイトへの転送や個人情報の危機など、企業活動やお客様との信頼関係にまで響きます。今回の事例は、こうした被害が実際に起きている証拠です。
一方で、個人情報の漏えいや不正利用など、すべての被害が確認されたわけではありません。事実と、可能性にとどまる話を分けて理解することが大切です。
ホームページは、公開したら終わりではなく、公開してからがスタートです。
- システムやソフトウェアを、こまめに更新する
- 管理者アカウントやパスワードを、定期的に見直す
- 異常が起きたときに、早く気づける体制をつくる
ホームページを安全に維持することは、会社の情報だけでなく、お客様からの信頼を守ることにもつながります。「うちは大丈夫」と思い込まず、今日の管理状況を一度見直してみませんか。
よくある質問(FAQ)
Qホームページが改ざんされると、まず何が起こりますか?
A表示の書き換え、不審な広告の表示、無関係なサイトへの転送などが起こりえます。サイトが閲覧できなくなる場合もあります。
Q見た目が普通なら、改ざんされていないと考えていいですか?
Aいいえ。表面に異常がなくても、内部に不正なプログラムが仕込まれている可能性があります。
Q小さな会社のホームページでも狙われますか?
A被害は大企業に限りません。今回の事例にも、公的支援機関、一般社団法人、製品紹介サイトが含まれています。
Q乗っ取られると、必ず個人情報が漏れますか?
A必ずではありません。今回の5事例では、流出が実際にあったと確認されたものはありませんでした。ただし、漏えいの可能性を否定できないケースはあります。
渡部新一 (中小企業向けWebマーケティングアドバイザー/Web事業歴17年)
「良い会社なのに、お客様に見つけてもらえない」。そんな中小企業様の課題を、Web事業17年の経験で解決してきました。貴社の強みを丁寧に掘り起こし、検索で選ばれるコンテンツへと磨き上げます。地域一番を目指すWeb担当者様の、伴走パートナーでありたいと考えています。