
WordPressのホームページが改ざんされる原因は、不正ログインだけではありません。攻撃の入口は、「ログイン画面」「ソフトウェアの弱点」「サーバーの管理経路」「設定や実装の不備」の4つに整理できます。
「うちは小さな会社だから狙われない」という考えは、空き巣にとって一番ありがたい思い込みです。IPA(情報処理推進機構)は、経済産業省とデジタル庁が所管する独立行政法人で、サイバーセキュリティの確保などに取り組む公的機関です。そのIPAも、攻撃者は企業の規模や知名度に関係なく、無差別にウェブサイトを狙っていると説明しています。
本記事では、2025年12月にマイアイランドが関わったお客様の事例を交えて、4つの入口と主な22の攻撃手口を整理します。ただし、ここですべてを網羅するものではありません。IPAは、ウェブサイトの脆弱性として11種類を取り上げており、本記事ではその中から、WordPressの改ざんの入口として説明できるものを選んでいます。改ざんされた後の被害は「ホームページが改ざん・乗っ取られると何が起こる?」で解説していますので、ここでは「どこから入られるのか」に絞ります。
WordPressが改ざんされる原因は「4つの入口」で整理できる
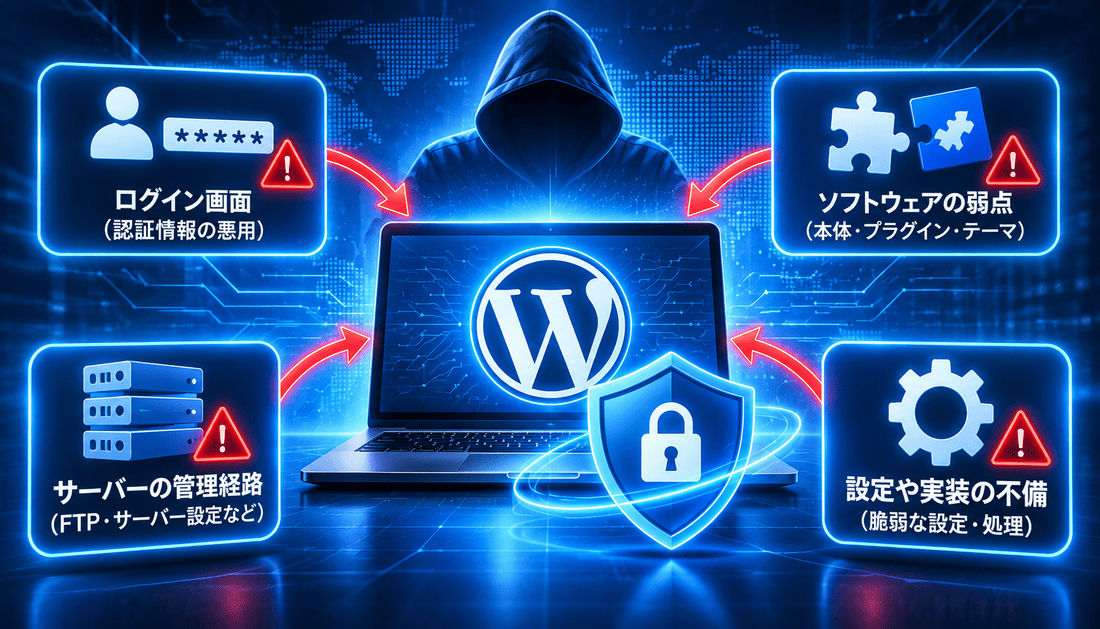
改ざんは、攻撃者が管理権限かファイルの変更権限を手に入れたときに起こります。その入口は次の4つに分けられます(この4分類は当サイトによる整理です)。
- ①ログイン画面を破られる玄関の鍵を突破される、合鍵を使われる
- ②ソフトウェアの弱点を突かれる古い窓の鍵が壊れたまま
- ③サーバーやFTPの管理経路から入られる裏口から入られる
- ④設定や実装の不備を突かれる鍵はあるのに、かけ忘れや隙間がある
WordPress公式のドキュメント(開発者向けの公式資料)は、最も一般的な攻撃を、古いプラグインなどの脆弱性を狙うものと、パスワードを総当たりで試すブルートフォース攻撃の2種類に大別しています。また、サイトが破られる原因は、サーバーの土台よりも、運営者が管理するアプリケーション側に多いと説明しています。
【一覧表】WordPressの改ざんにつながる22の攻撃手口
WordPressの改ざんにつながる主な手口を、4つの入口別に一覧にしました。入口名をクリック(タップ)すると、詳しい解説に移動します。各手口の仕組みと出典は、入口ごとの解説をご覧ください。
| 入口 | 手口 | 狙われる弱点 |
|---|---|---|
| ①ログイン画面 | ブルートフォース攻撃 | 推測しやすいパスワード、試行回数の制限不足 |
| ①ログイン画面 | パスワードリスト攻撃 | 他サービスとのパスワードの使い回し |
| ①ログイン画面 | パスワードスプレー攻撃 | 多くの人が使いがちな単純なパスワード |
| ①ログイン画面 | フィッシング | 偽サイトを見抜けず認証情報を入力すること |
| ①ログイン画面 | 管理者端末の感染(キーロガーなど) | 管理者のパソコンがマルウェアに感染していること |
| ①ログイン画面 | セッションハイジャック | ログイン状態の管理の不備 |
| ②ソフトウェア | WordPress本体の脆弱性 | 更新されていない古いバージョン |
| ②ソフトウェア | プラグインの脆弱性 | 認証・権限チェックや入力処理の不備 |
| ②ソフトウェア | テーマの脆弱性 | 入力値・権限・ファイル処理の不備 |
| ②ソフトウェア | 放置された古いサイト・不要なプラグイン | 管理されないまま公開されていること |
| ③管理経路 | サーバー・FTPへの不正アクセス | FTP・SSH・管理画面の認証情報の漏えい |
| ③管理経路 | サーバー環境の脆弱性 | PHP・Webサーバー・OSの欠陥 |
| ③管理経路 | 外部サービス・第三者を起点とする侵入 | 連携先や保守担当者、導入元の侵害 |
| ③管理経路 | 同居サイト経由の影響(共有サーバー) | 同じサーバー上の別サイトの侵害 |
| ④設定・実装 | SQLインジェクション | 入力値の不適切な処理 |
| ④設定・実装 | クロスサイトスクリプティング(XSS) | 入力値や保存データの無害化不足 |
| ④設定・実装 | クロスサイトリクエストフォージェリ(CSRF) | リクエストの正当性の検証不足 |
| ④設定・実装 | ファイルアップロードの脆弱性 | ファイルの形式・内容・実行権限の検証不足 |
| ④設定・実装 | ファイルインクルージョン(LFI・RFI) | 読み込むファイルを外部から指定できること |
| ④設定・実装 | ディレクトリトラバーサル | ファイルパスの検証不足 |
| ④設定・実装 | アクセス制御・ファイル権限の不備 | 過剰な権限、公開すべきでないファイル |
| ④設定・実装 | OSコマンドインジェクション | 外部プログラムを呼び出す処理の不備 |
【実例】ログインからわずか約30分で、プラグインが設置されていた
何が起きたのか:2025年11月〜12月の経緯
2025年12月7日、お客様から「レンタルサーバー会社からメールが届いた」とご連絡をいただきました。メールには、サーバーの負荷が著しく高いこと、不審なファイル(ウイルスやマルウェアなど)が検出されたこと、日本国外からの不審なアクセスが確認されたことが書かれていました。※お客様の了承を得たうえで、個人や企業が特定できる情報は伏せています。
サーバー会社のログによると、2025年11月8日頃にWordPressへログインされ、その後、次の操作が行われていました。
| 経過 | 確認された操作 | 読み取れること |
|---|---|---|
| ログイン時点 | ログイン画面への送信と、ログイン直後の画面の処理 | サーバー会社は、この時点でログインされたと判断 |
| 約30分後 | 管理画面のプラグインのアップロード機能が使われた | 管理画面の標準機能で、プラグインが導入された |
| その約3分後 | 設置されたプラグイン内のファイルが呼び出された | 設置されたファイルが、実際に動かされた形跡がある |
サーバー会社は、ログに記載されたファイルは不正に設置または改ざんされている可能性が高いと説明し、ログイン用のファイル(wp-login.php)を無効化したうえで、管理パスワードの変更を依頼しました。なお、ログは抜粋のため、これ以外の操作の有無は分かりません。
分からなかった原因と、戻せなかったバックアップ
分かったのは、ログインされた後に、管理画面の標準機能でプラグインが設置されたことです。一方、パスワードがどう漏れたのか、あるいは脆弱性が悪用されたのかは、特定されていません。
サーバー会社は、不審なFTPアクセスが見られなかったことから、消去法として「パスワードの流出」か「脆弱性の悪用」の可能性が高いと案内しています。入口が特定できなければ、どの鍵を替えれば再発を防げるのかも確実には分かりません。だからこそ、入口を1つずつ塞ぐ考え方が大切です。
マイアイランドが担当していたWordPressサイトは、手元にバックアップがありませんでした。サーバー会社のバックアップ保管期間は2週間で、不正ログインの11月8日頃から、ご連絡をいただいた12月7日まで約1か月あり、侵入前の状態に戻せませんでした。そのため、新規で作り直すことになりました。同じお客様のHTMLで作成したサイトは、バックアップがあり、お客様にお渡しできました。
WordPress公式のドキュメントには、侵害が5月1日にあり、発見が5月12日だった場合でも、週1回のスナップショットがあれば侵害前のバックアップで再構築できるという例があります。バックアップは「保管期間」が「気づくまでの期間」より長くなければ役に立たない、というのが私の実感です。
なお、管理画面を持たないHTMLのサイトには、「ログインを破られる」という入口そのものがありません。ただし、サーバーやFTPの入口は共通なので、HTMLなら安全とまでは言えません(私の見解です)。
入口①|ログイン画面を破られる(玄関の鍵を突破される)
管理者のIDとパスワードが推測・流出・盗用されると、攻撃者は「正規の管理者」として管理画面に入れます。WordPress公式のドキュメントは、ブルートフォース攻撃を最も単純な侵入方法と説明しています。また、管理者アカウントを乗っ取られると、悪意のあるスクリプトを設置され、サーバー全体が危険にさらされる可能性があるとも警告しています。
| 手口 | 利用される弱点と仕組み | 改ざんにつながる経路 |
|---|---|---|
| ブルートフォース攻撃(総当たり攻撃) | 推測しやすいユーザー名やパスワード、ログイン試行の制限不足が弱点。自動化されたプログラムが、多数のパスワード候補を繰り返し試す。 | 管理者アカウントの認証を突破し、管理画面からコンテンツや設定を変更する |
| パスワードリスト攻撃 | 他サービスと同じIDとパスワードを使っていることが弱点。別サービスで漏えいした組み合わせを、WordPressのログインに試す。 | 有効な管理者の認証情報を手に入れ、不正な操作を行う |
| パスワードスプレー攻撃 | 多数のアカウントで共通しがちな、推測されやすいパスワードが弱点。1つのパスワード候補を、複数のユーザー名に試す。 | 管理者などのアカウントにログインし、変更権限を使う |
| フィッシングによる認証情報の窃取 | 偽サイトを見抜けず、認証情報を入力してしまうことが弱点。偽のログインページやメールで、IDとパスワードを盗む。 | 盗んだ認証情報で、管理画面やサーバーにログインする |
| 管理者端末の感染(キーロガーなど) | 管理者が使うパソコンがマルウェアなどに感染していることが弱点。入力したIDやパスワードなどを盗み取られる。 | 盗んだ認証情報で、WordPressの管理画面やサーバーにログインされる |
| セッションハイジャック | ログイン状態を識別する情報(セッションID)の発行や管理の不備が弱点。ログイン中の利用者のセッションIDを推測・盗用(または固定化)して、その利用者になりすます。 | 管理者になりすまされ、管理者に許可されている操作を不正に行われる可能性がある |
パスワード攻撃3種の違いは、「何を固定して、何を変えて試すか」です。ブルートフォースは鍵を片っ端から試し、パスワードリスト攻撃は拾った合鍵(IDとパスワードのセット)を試し、パスワードスプレーは同じ合鍵で何軒も回ります。
パソコンの感染は、玄関の鍵とは別の問題です。WordPress公式のドキュメントは、キーロガーに感染したパソコンを使っていれば、WordPressやサーバー側でどれだけ対策をしても意味がないと警告しています。
IPAの「安全なウェブサイトの運用管理に向けての20ヶ条」は、漏えいしたIDやパスワードを悪用した不正ログインへの対策として、推測されにくいパスワードの設定と使い回しの回避を挙げています。また、使っていない管理者アカウントも放置せず、見直しの対象にします。WordPress公式のドキュメントも、管理者の数を必要最小限にし、古いユーザーは権限を下げるか削除するよう勧めています。
入口②|ソフトウェアの弱点を突かれる(古い窓の鍵が壊れたまま)
WordPress本体・プラグイン・テーマの脆弱性が修正されないまま残っていると、ログインしなくても侵入される可能性があります。脆弱性とは、IPAの説明では、情報セキュリティ上の「弱点」や「ほころび」のことです。
WordPress公式のドキュメントによると、修正版が出た時点で、脆弱性の悪用に必要な情報はほぼ確実に公開されているため、古いバージョンほど攻撃を受けやすくなります。IPAも、脆弱性は構築後に時間が経つほど発見されやすくなると説明しています。更新通知の「あとで」を押し続けるのは、壊れた窓の鍵を「そのうち直そう」と放置するのと同じです。
| 手口 | 利用される弱点と仕組み | 改ざんにつながる経路 |
|---|---|---|
| WordPress本体の脆弱性を悪用する攻撃 | 古いバージョンに残された未修正の欠陥(認証回避、権限昇格、任意のコード実行など)が弱点。脆弱な処理に、細工したリクエストを送る。 | 脆弱性の内容や権限条件によって、認証回避・権限昇格・コード実行などを経て、ファイルやデータベースを変更する |
| プラグインの脆弱性を悪用する攻撃 | 認証・権限チェックの不備、SQLインジェクションにつながる入力処理の欠陥、ファイルアップロード・読み込み処理の不備、任意のコード実行につながる欠陥などが弱点。プラグインの機能や処理の欠陥を悪用する。 | 管理権限の取得や、不正なデータ・ファイルの変更が可能になる |
| テーマの脆弱性を悪用する攻撃 | 入力値の検証不足、権限確認の不備、不適切なファイル処理が弱点。テーマの機能に、不正な入力やリクエストを送る。 | 影響範囲に応じて、ページ内容やデータベースの変更、サーバー上でのコード実行などに至る |
| 放置された古いサイト・不要なプラグインの悪用 | 使っていないサイトやプラグインを、公開したまま更新せず放置していることが弱点。管理が及ばず、脆弱性が発覚しても対応されない。 | 放置された部分の脆弱性を突かれ、そこを起点に侵入される |
WordPress公式は、プラグインやテーマをWordPress.orgのリポジトリや信頼できる会社から入手すること、使っていないプラグインは削除することを勧めています。IPAも、サイトを構成するソフトウェアを把握して脆弱性対策を定期的に行うこと、不要になったページやサイトを公開したまま放置しないことを求めています。
入口③|サーバーやFTPの管理経路から入られる(裏口から入られる)
FTP・SSH・サーバー管理画面の認証情報が漏れると、WordPressの管理画面を通らずに、ファイルやデータベースを直接書き換えられます。玄関の鍵を強くしても、裏口が甘ければ意味がありません。
| 手口 | 利用される弱点と仕組み | 改ざんにつながる経路 |
|---|---|---|
| サーバー・FTPアカウントへの不正アクセス | FTP・SSH・サーバー管理画面の認証情報の漏えい・推測が弱点。WordPressの管理画面とは別の経路から、サーバーへアクセスする。 | サイトのファイルやデータベースを、直接変更できる権限を取得する |
| サーバー環境の脆弱性を悪用する攻撃 | PHP・Webサーバー・OSなどの脆弱性が弱点。WordPress本体以外のサーバー構成要素を攻撃する。 | サーバー上のファイルにアクセス・変更できる権限を取得し、WordPressのファイルやデータに影響が及ぶ |
| 外部サービス・第三者を起点とする侵入 | 外部サービスのアカウント、外部ライブラリ、開発・保守担当者のアカウントの侵害、WordPress.orgや信頼できる会社以外から入手したプラグイン・テーマの利用、導入ソフトウェアの配布元の侵害が弱点。連携先や管理に関わる第三者を起点に侵入する。 | 侵害されたアカウントやソフトウェアが、管理権限やファイル変更権限を持っている場合に、改ざんに至る |
| 同居サイト経由の影響(共有サーバー) | 同じサーバーを共有する別サイトが侵害されることが弱点。自サイトの対策が十分でも、影響を受ける可能性がある。 | 同居サイトを起点に、自サイトのファイルやデータに影響が及ぶ可能性がある |
WordPress公式のドキュメントは、FTPで接続するときは、通信が暗号化されるSFTPを使うよう勧めています。PHPなどにもサポート期限があり、PHP公式では、期限を過ぎたバージョンは、未修正の脆弱性にさらされる可能性があるため、できるだけ早い更新が推奨されています。
入口④|設定や実装の不備を突かれる(鍵はあるのに、かけ忘れや隙間がある)
入力処理・ファイル権限・アクセス制御などに不備があると、ログインや更新とは関係なく、意図しない操作を許してしまうことがあります。入口②が「どのソフトの弱点か」なら、入口④は「どんな種類の欠陥か」で、プラグインやテーマの脆弱性の内容として、次の手口が挙げられます。共通点は、外から受け取ったものを疑わずに処理するか、必要以上に許可してしまうことです。
| 手口 | 利用される弱点と仕組み | 改ざんにつながる経路 |
|---|---|---|
| SQLインジェクション | 外部から受け取った入力値を適切に処理せず、SQL文に組み込むことが弱点。SQL文の構造を変える要素を混入させ、意図しないデータベース操作を実行させる。 | データベースの権限や影響範囲に応じて、投稿内容・設定情報・ユーザー情報などが変更される可能性がある |
| クロスサイトスクリプティング(XSS) | 入力値や保存データを適切に無害化せず、ブラウザ上で実行されることが弱点。悪意のあるスクリプトをWebページに混入させる。 | 管理者がそのページを閲覧した際、管理者権限で操作できる状況などでは、不正な操作を誘発する可能性がある |
| クロスサイトリクエストフォージェリ(CSRF) | ログイン中のユーザーによるリクエストかどうかの検証不足が弱点。管理者が意図しないリクエストを実行するよう誘導する。 | 管理者が認証済みで、対象操作の検証も不十分な場合、記事や設定を変更する操作が実行される可能性がある |
| ファイルアップロード機能の脆弱性 | ファイルの形式・内容・保存場所・実行権限などの検証不足が弱点。許可されていないファイルをアップロードする。 | アップロードしたファイルがサーバー上で実行可能な場合などに、ファイル変更やコード実行に至る可能性がある |
| ファイルインクルージョン(LFI・RFI) | 外部入力で、読み込むファイルのパスを制御できることが弱点。不正なパスやファイル指定で、意図しないファイルを読み込ませる。 | 実装やサーバー環境によっては、情報の取得やコード実行につながる |
| ディレクトリトラバーサル | ファイルパスの検証不足が弱点。想定されたディレクトリの外にあるファイルを指定する。 | ファイルの読み取りや、別の脆弱性を通じて、設定情報の取得や不正な変更につながる場合がある |
| アクセス制御・ファイル権限の不備を悪用する攻撃 | 不適切なファイル権限、アクセス制御の不備、過剰な権限付与、公開状態の設定ファイルやバックアップ、不要な機能の公開が弱点。許可されていない操作やファイルへのアクセスを試みる。 | 必要以上の権限が設定されている場合、ファイルやデータの変更が可能になる |
| OSコマンドインジェクション | 外部のプログラムを呼び出す処理の不備が弱点。外部からの攻撃で、ウェブサーバーのOSコマンドを不正に実行させる。 | サーバー内ファイルや設定ファイルの改ざん・削除、不正なプログラムの実行、バックドアの設置などにつながる可能性がある |
※XSSは主にブラウザ上で実行される攻撃で、サーバー上のWordPressファイルを直接書き換える攻撃とは区別が必要です。
IPAは、SQLインジェクションを、ウェブページの改ざんにつながりうる脆弱性として説明しています。
IPAが挙げる11種類の脆弱性との対応
IPAは、届出件数が多い脆弱性や、攻撃による影響が大きい脆弱性として11種類を挙げています。本記事では、そのうちWordPressの改ざんの入口として説明できる7種類を取り上げています。
| IPAの脆弱性(第1章) | 本記事での扱い |
|---|---|
| 1.1 SQLインジェクション | 入口④で解説 |
| 1.2 OSコマンド・インジェクション | 入口④で解説 |
| 1.3 パス名パラメータの未チェック/ディレクトリ・トラバーサル | 入口④(ディレクトリトラバーサル)で解説 |
| 1.4 セッション管理の不備 | 入口①(セッションハイジャック)で解説 |
| 1.5 クロスサイト・スクリプティング | 入口④で解説 |
| 1.6 CSRF(クロスサイト・リクエスト・フォージェリ) | 入口④で解説 |
| 1.7 HTTPヘッダ・インジェクション | 本記事では扱いません |
| 1.8 メールヘッダ・インジェクション | 本記事では扱いません |
| 1.9 クリックジャッキング | 本記事では扱いません |
| 1.10 バッファオーバーフロー | 本記事では扱いません |
| 1.11 アクセス制御や認可制御の欠落 | 入口④(アクセス制御の不備)で関連して解説 |
フィッシング、ファイルアップロード、同居サイト経由など、IPAの11種類に含まれない手口は、WordPressの運用で重要なものとして、本記事が独自に加えています。
4つの入口を比較する|自社サイトはどこが不安?
| 入口 | 弱点が生まれやすい場所 | 最初に見直したいこと |
|---|---|---|
| ①ログイン画面 | 管理者のIDとパスワードの運用、管理者のパソコン | 推測されにくいユーザー名とパスワード、使い回し、二段階認証、不要な管理者アカウントの削除 |
| ②ソフトウェア | 本体・プラグイン・テーマの更新状況 | 更新の実施、使っていないプラグインやサイトの削除、入手元の確認 |
| ③管理経路 | FTP・SSH・サーバー環境・外部サービス | SFTPの利用、不要なアカウントの削除、PHPなどのサポート期限の確認 |
| ④設定・実装 | ファイル権限・入力処理・アクセス制御 | ファイル権限の設定、公開すべきでないファイルの整理、管理画面でのファイル編集の無効化 |
セキュリティ対策は、リスクをゼロにするものではなく、減らすものです(WordPress公式のドキュメントも同様に説明しています)。入口を塞ぐ対策と同時に、バックアップの保管期間を「気づくまでの期間」より長くし、ログを残して確認できるようにしておくことが、破られたときの備えになります。
よくある質問
QWordPressが改ざんされる一番の原因は何ですか?
A一つに断定することはできません。WordPress公式のドキュメントは、最も一般的な攻撃を、脆弱性を狙うものと、パスワードを総当たりで試すブルートフォース攻撃の2つに大別しています。本記事では、さらに細かく4つの入口に整理しました。
Qログインされたということは、パスワードが漏れたのですか?
Aそうとは限りません。ログインされた場合でも、パスワードが推測・流出したのか、脆弱性が悪用されたのかは、ログだけでは特定できないことがあります。マイアイランドが関わった事例でも、サーバー会社は両方の可能性が高いと案内しただけで、原因は特定されていません。
Qレンタルサーバー会社が守ってくれるのではないですか?
Aサーバー会社が責任を持つのは主にサーバーという土台で、WordPressなど自分で導入したアプリケーションの管理は運営者側の責任範囲です。WordPress公式のドキュメントも、ホスティング会社が責任を持つのはインフラであり、導入したアプリケーションではないと説明しています。どこまで任せられるかは、契約内容の確認が大切です。
QHTMLで作ったホームページなら、WordPressより安全ですか?
A管理画面のログインを破られるという入口はありませんが、安全とは言い切れません。サーバーやFTPなどの管理経路は共通で、バックアップの管理も必要です。ご自身のサイトにどの入口があるか気になる場合は、お気軽にご相談ください。
まとめ|入口が分かれば、戸締まりの優先順位が決まる
WordPressが改ざんされる原因は、ログイン画面・ソフトウェアの弱点・サーバーの管理経路・設定や実装の不備という4つの入口に整理できます。不正ログインだけを気にしていても、窓や裏口が開いていれば、そこから入られてしまいます。
「自社サイトは、どの入口がどのくらい開いているのだろう」と気になった方は、お気軽にマイアイランドへご相談ください。現在のサイトの状況に合わせて、どこから見直すべきかを一緒に整理します。
改ざんの疑いがある場合の公的な相談先としては、IPAの「情報セキュリティ安心相談窓口」があります。ウェブサイトの改ざんを発見した場合は、JPCERTコーディネーションセンター(JPCERT/CC)へのインシデント報告もできます。
渡部新一 (中小企業向けWebマーケティングアドバイザー/Web事業歴17年)
「良い会社なのに、お客様に見つけてもらえない」。そんな中小企業様の課題を、Web事業17年の経験で解決してきました。貴社の強みを丁寧に掘り起こし、検索で選ばれるコンテンツへと磨き上げます。地域一番を目指すWeb担当者様の、伴走パートナーでありたいと考えています。