
「うちのホームページ、誰かに狙われているのでは?」と聞くと、大げさに感じるかもしれません。ですが、レンタルサーバーのアクセスログ(来訪の記録)を開くと、ログイン画面や設定ファイルを探るような不審なアクセスが、実際に記録されています。
マイアイランドが管理しているサイト(Xserver・WordPress)で、2026年11月1日から8日早朝までの7日分(約67,000件)のログを調べました。マイアイランドの管理作業と思われるアクセス(約8,000件)は除いています。すると、ログイン画面や設定ファイルをのぞきに来るアクセスが、ほぼ毎日ありました。
お店でいえば、閉店後の店の玄関や窓が開くかどうかを、関係のない人が毎日のように試しに来ていた状況です。なお、ここでの件数は「サーバーに記録された回数」です。人間のアクセスとは限りませんし、名乗っている情報(ユーザーエージェント)は偽装もできます。相手の意図を断定するものではありません。
1週間のログ早見表
1週間のログには、ログインを試す動き、使われていない入口を叩く動き、設定ファイルをのぞく動きが記録されていました。主な件数は次のとおりです。
| 項目 | 1週間の件数 | 読み方 |
|---|---|---|
| 解析したログ | 約59,000件(約9,500のIP) | マイアイランドの管理作業と思われる約8,000件を除いた数です |
| ログインページ(wp-login.php) | 492回(145のIP) | 403(入室お断り)が394回で、約8割です |
| XML-RPC(xmlrpc.php) | 204回(42のIP) | 403が146回で、約7割です |
| 設定ファイル(.env)探し | 2,416回(28のIP) | 404(探したものが見つからない)か、別のアドレスへの案内(転送)のみで、中身が返った記録はありません |
| .git(管理データ)探し | 180回(34のIP) | 404(見つからない)か、転送のみです |
| 存在しないPHPファイル探し | 2,355回(56のIP) | 404で終わっています |
| 合言葉が必要(401)の応答 | 422回(39のIP) | ほとんどが管理画面への入口です |
| 短時間の集中アクセス | 3回 | 1〜2分間に約150回ずつ |
アクセスログとは?防犯カメラの録画だと思ってください
アクセスログとは、いつ・どこから・何を見に来たかを、サーバーが自動で記録したものです。お店でいえば、防犯カメラの録画にあたります。専門用語は、次のように言い換えると分かりやすくなります。
ステータス(応答の種類)の読み方
| 用語 | やさしい言い換え | たとえると |
|---|---|---|
| アクセスログ | 来訪の記録 | 防犯カメラの録画 |
| 200 | サーバーが応答した | ドアが開いた(成功とは限らない) |
| 301 | 別のアドレスへ案内した(転送) | 「その窓口は移転しました」の案内板 |
| 401 | 合言葉が必要 | スタッフ専用口のインターホン |
| 403 | 入室お断り | 「関係者以外立入禁止」の札 |
| 404 | 探したページ(ファイル)が見つからない | 「そんな部屋はありません」 |
| 429 | 来すぎです | 「順番にお並びください」 |
ログの1行に書かれていること
| ログの項目 | 意味 | 見えること |
|---|---|---|
| 日時 | いつ来たか | 深夜に集中していないか、1分間に何回来たか |
| IPアドレス | どこから来たか | 同じ相手が繰り返し来ていないか |
| URL(アクセス先) | 何を見に来たか | ログイン画面や設定ファイルを狙っていないか |
| ステータス | サーバーがどう応えたか | お断り(403)や「見つからない」(404)で止まったか |
| ユーザーエージェント | 何を名乗っているか | 検索エンジンやAIのロボットか、ブラウザか(偽装もあり) |
エックスサーバーでの確認方法
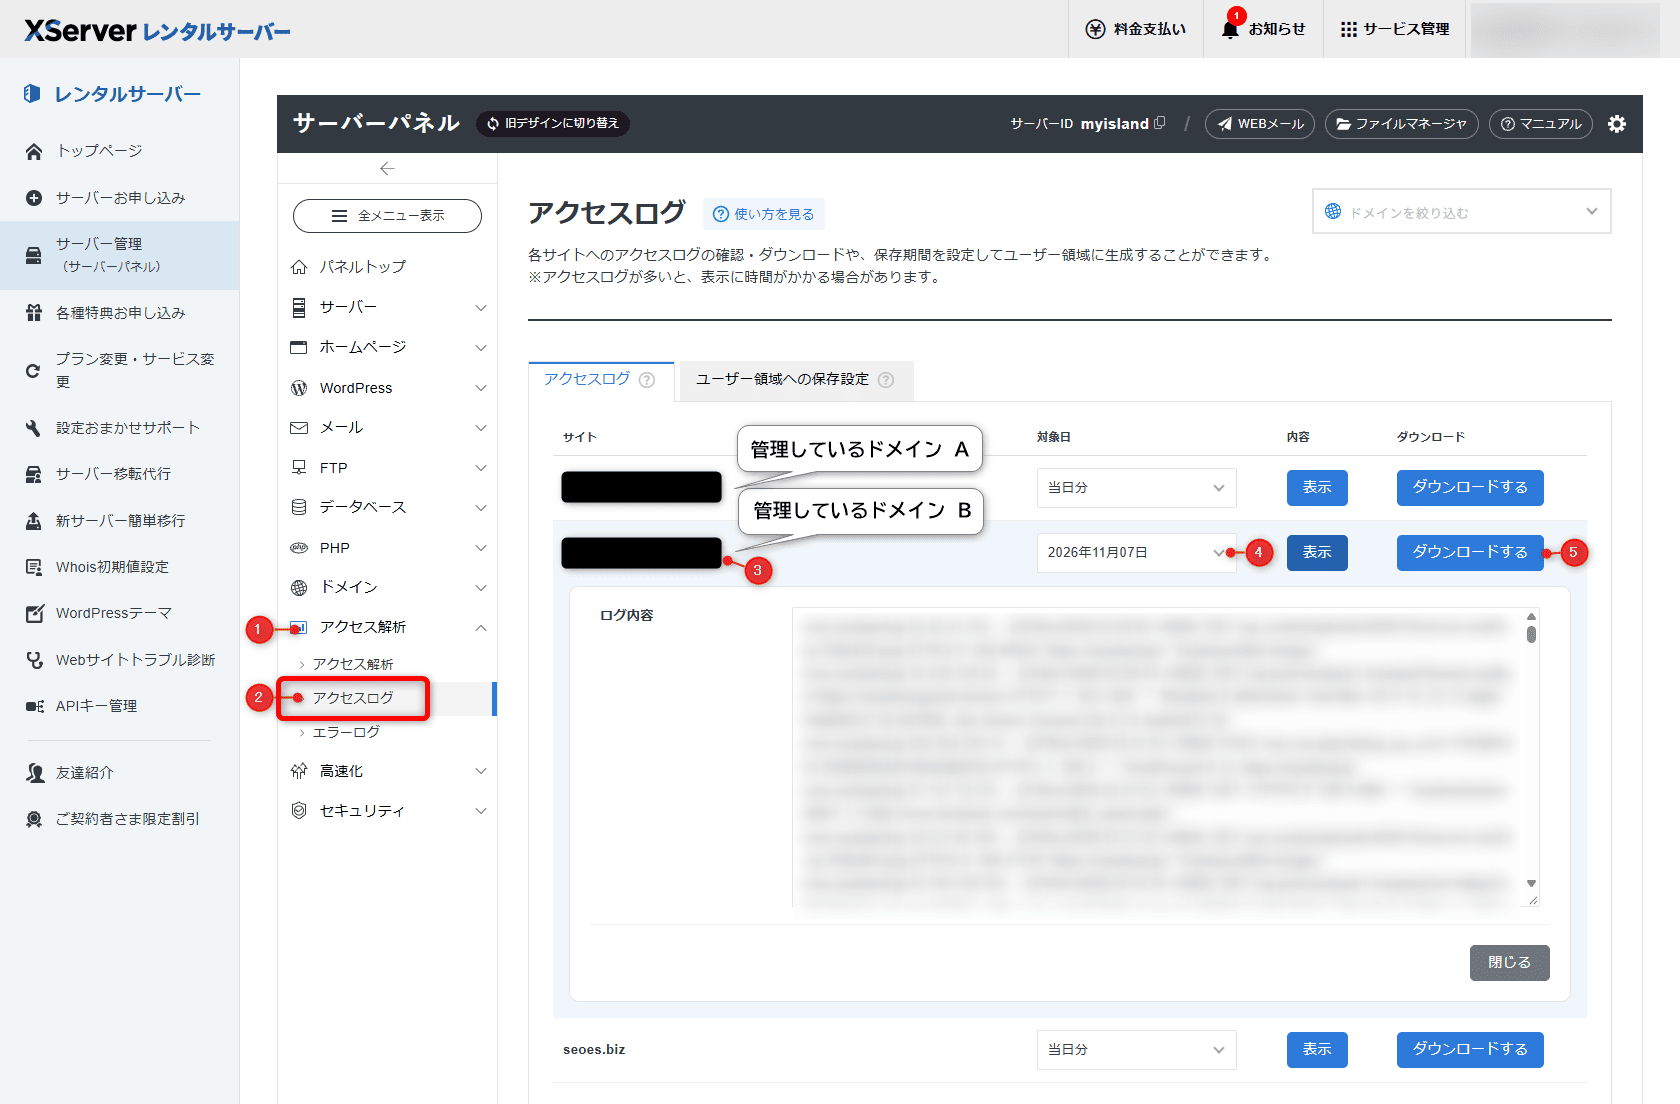
| 手順 | 操作 | ポイント |
|---|---|---|
| 1 | サーバーパネルにログインし、「アクセスログ」をクリック | ドメイン単位で確認します |
| 2 | 対象日を指定して「表示」をクリック | 画面上でログを確認できます |
| 3 | 必要に応じて「ダウンロードする」をクリック | 表計算ソフトなどで集計できます |
| 4 | 過去のログが必要なら保存設定を行う | 「ユーザー領域への保存設定」で保存期間を設定します |
1週間のログで見えた5つの動き
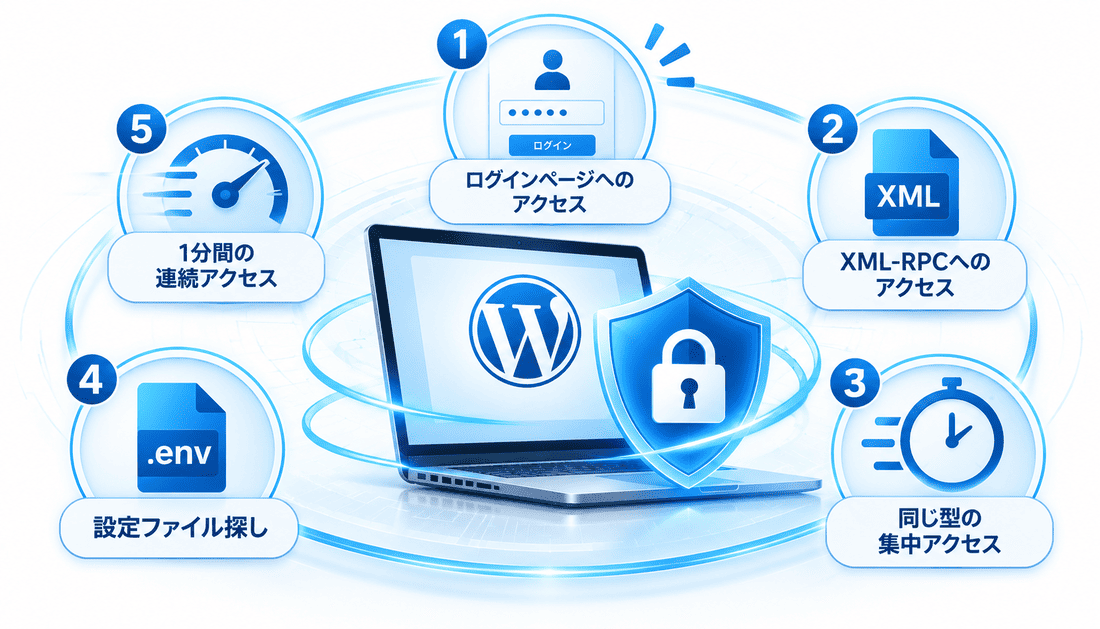
1週間のログで目立った動きは5つあります。それぞれ、例えとあわせて見ていきます。
| 見えた動き | たとえると | 1週間のログの事実 |
|---|---|---|
| ① ログインページへのアクセス | 閉店後の玄関が開くか、何度も試す | 492回。最多日は141回 |
| ② XML-RPCへのアクセス | 使っていない裏口の戸を叩く | 204回(42のIP) |
| ③ 同じ型の集中アクセス | 数分間で3つの扉を50回ずつ試す | 3回。1〜2分で約150回ずつ |
| ④ 設定ファイル・不審なファイル探し | 引き出しを順に開けて鍵を探す | .envだけで2,416回 |
| ⑤ 1分間の連続アクセス | 1分間に470回、扉の前に押し寄せる | 470回のうち136回は429で制限 |
① ログインページは、ほぼ毎日アクセスがあった
WordPressのログインページ(wp-login.php)には、1週間で492回のアクセスがありました。最も多かった日は141回です。お店でいえば、閉店後の玄関が開くかどうかを、関係のない人が何度も試しに来ているイメージです。日別に見ると、次のとおりです。
| ログの日付 | ログインページへのアクセス | うち③の集中アクセス | それ以外 | うち403(お断り) |
|---|---|---|---|---|
| 11月1日 | 65回 | 0回 | 65回 | 56回 |
| 11月2日 | 116回 | 50回 | 66回 | 61回 |
| 11月3日 | 141回 | 96回 | 45回 | 137回 |
| 11月4日 | 111回 | 96回 | 15回 | 103回 |
| 11月5日 | 19回 | 0回 | 19回 | 12回 |
| 11月6日 | 21回 | 0回 | 21回 | 13回 |
| 11月7日 | 19回 | 0回 | 19回 | 12回 |
日付は、その日の朝から翌朝までの約24時間分のログです。最多の141回のうち96回は、ある1分間の集中アクセス(③)でした。それを除いた日ごとの回数は、15〜66回程度です。「毎日140回来ている」のではなく、「静かな日と、集中する日がある」というのが実態です。
② 「裏口」のXML-RPCにも、204回のアクセス
XML-RPC(xmlrpc.php)には、1週間で204回のアクセスがあり、約7割の146回は403で止まっていました。XML-RPCとは、外部のアプリからWordPressを操作するための、昔からある入口です。使っていなければ、「開けっぱなしの裏口」になりかねません。200(応答した)になった58回のうち、50回は③の1回目の集中アクセスの一部です。
③ 同じ型の集中アクセスが、別々の相手から3回
ログインページ・XML-RPC・管理画面という3つの入口を、1〜2分間で約50回ずつ試す動きが、3回記録されていました。いずれも別のIPからの、同じ型のアクセスです。
| 日時 | 回数 | 内訳 | サーバーの応答 |
|---|---|---|---|
| 11/3 午前1時18〜19分 | 約2分間で152回 | ログインへのPOST 50回、XML-RPCへのPOST 50回、管理画面 50回 | POSTは200(応答)、管理画面は401(合言葉が必要) |
| 11/3 午後5時38分 | 1分間で146回 | ログインページ 96回(取得48・POST48)、XML-RPCへのPOST 48回 | この144回はすべて403(お断り) |
| 11/4 午前11時42分 | 1分間で146回 | 同上 | この144回はすべて403(お断り) |
1回目の相手は、さまざまなスマホの機種名を名乗りながらアクセスしていました。管理画面に入れた記録はなく、50回すべてが401で止まっています。ただし、ログインページとXML-RPCへのPOSTは200です。200は「成功」ではなく「応答した」という意味なので、成否はログインの履歴など別の記録で確認する必要があります。
同じ型のアクセスでも、1回目は200、2回目と3回目は403でした。この違いの理由は、アクセスログだけでは分かりません。
④ 設定ファイルを探す動きは、名前を変えながら続いていた
「.env」などの設定ファイル探しは、1週間で2,416回ありましたが、中身が返った記録はありませんでした。「.env」は、サイトの設定情報が書かれていることがあるファイルです。「.env.bak」「.env.production」のように名前を変えながら、他人の家の引き出しを順番に開けて、鍵や書類が入っていないか探して回るような動きです。
| 探されたもの | 回数 | IPの数 | 応答 |
|---|---|---|---|
| .env(設定ファイル) | 2,416回 | 28 | 404が1,621回、転送が792回、401が3回 |
| .git(管理データ) | 180回 | 34 | 404が140回、転送が40回 |
| 存在しないPHPファイル | 2,355回 | 56 | 404 |
設定ファイル(wp-config.php)への応答が200になったものが3件ありますが、送信量はいずれも0バイトで、中身は返っていません。
⑤ 1分間に470回のアクセス。サーバーが「来すぎです」と制限
11月6日の午前11時台に、あるIPが1分間で470回のアクセスをしました。うち136回は、サーバーが「来すぎです」(429)と制限しました。残りの大半は、存在しない場所への404(300回)です。
ログから言えること・言えないこと
ログで言えるのは「探しに来た記録がある」ことまでです。「侵入された」とも「守りが効いた」とも、ログだけでは言い切れません。防犯カメラの映像だけでは、「誰が何のために来たか」まで分からないのと同じです。
| ログから言えること | ログだけでは言えないこと |
|---|---|
| ログインや設定ファイルを探るアクセスがあった | 相手の目的や意図 |
| どのページに何回、どんな応答(403・401・404など)を返したか | 403になった理由(どの設定が効いたか) |
| 管理画面への訪問が401で止まっていた | reCAPTCHAが効いたかどうか(ログには出ません) |
| 設定ファイルの中身が返った記録はなかった | ログイン成功の有無(別の記録との照合が必要) |
| 同じ型の集中アクセスが3回あり、応答が200から403に変わった | 応答が変わった理由 |
だからこそ、ログは他の記録と合わせて読み解くことに価値があります。
サイトを守る基本の7つ
守りの基本は、入口を守る、不要な入口を閉じる、公開してはいけないものを置かない、の3つです。マイアイランドが管理している対象サイトでは、ログイン画面に「人かどうかを確かめる仕組み(reCAPTCHA)」と「もう一段の合言葉(ベーシック認証)」を設けています。ただし、これだけで十分とは考えていません。
| 対策 | たとえると | ポイント |
|---|---|---|
| 1. ログインの入口を二重にする | 玄関と、スタッフ専用口の二重鍵 | reCAPTCHAやベーシック認証などを組み合わせます |
| 2. パスワード・ID・二段階認証 | 合鍵を作られにくくする | 使い回しや推測しやすい管理者IDは避けます |
| 3. 使わない入口を閉じる | 使っていない裏口に鍵をかける | XML-RPCなどは、使っていなければ閉じます。外部アプリや連携サービスを使っている場合は、事前に確認が必要です |
| 4. 更新と不要なものの整理 | 古い鍵・使わない合鍵を回収 | WordPress本体・テーマ・プラグインを更新し、使わないものは削除します |
| 5. 公開してはいけないものを置かない | 玄関先に鍵や書類を置かない | 設定ファイルやバックアップを、誰でも見える場所に置きません |
| 6. バックアップ | 火災保険のようなもの | 復元できる状態で保管し、手順も確認しておきます |
| 7. ログを定期的に見る・残す | 防犯カメラの録画を見返す | 保存設定をして、月に一度でも確認します |
入口を守る仕組みは、ログでの見え方が違います
| 仕組み | 役割 | ログでの見え方 |
|---|---|---|
| reCAPTCHA | ログイン画面で「人かどうか」を確かめる | ログには出ないため、効果はログだけでは分かりません |
| ベーシック認証 | 管理まわりに合言葉をもう一段かける | 合言葉がないアクセスが401として記録されます |
| アクセスの制限(サーバー側などの設定) | 特定のアクセスをお断りする | 403として記録されます。理由は設定と照らして確認が必要です |
1〜3と7は、マイアイランドが実務で大切にしている考え方です。4〜6は、IPAのチェックポイントやWordPress公式のガイドにも通じる基本です。IPAは、これらの対策を「定期的に確認する必要がある」としています。
ログの読み解きは、マイアイランドにご相談ください
ログは、数万行の中から「普通」と「怪しい」を見分ける作業が一番むずかしいところです。件数の多さだけでは判断できません。管理者本人のアクセス、検索エンジンやAIの巡回、不審なアクセスが混ざっているためです。マイアイランドでは、次の流れでアクセスログの分析のご相談をお受けします。
| ステップ | 内容 | 得られること |
|---|---|---|
| 1. ログの取得 | サーバーでの取り方をご案内します | 分析に必要なログがそろいます |
| 2. 仕分け | 管理者のアクセス、巡回ロボット、不審なアクセスを分けます | 本当に見るべきアクセスが絞れます |
| 3. 読み解き | 何が起きていて、何が分からないかを整理します | 現状が分かります |
| 4. 改善のご提案 | 優先順位をつけて、できることからご提案します | 次にやることが決まります |
こんな方は、ぜひご相談ください
たとえば、次のようなお悩みをお持ちの方は、お気軽にご相談ください。
ひとつめは、ログを開いたものの読み方が分からない方です。「どれが普通のアクセスで、どれが怪しいのか」は、数万行のログを仕分けしないと見えてきません。アクセスの仕分けと見方を、一緒に整理します。
ふたつめは、対策は入れたものの、効果が分からない方です。403や401が記録されていても、「どの設定が効いたのか」はログだけでは判断できません。設定とログを照らし合わせて、対応関係を確認します。
みっつめは、ログインを試された形跡が気になる方です。「ログインに成功されていないか」を確かめるには、ログインの履歴など、アクセスログ以外の記録との照合が必要です。他の記録と合わせて、状況を整理します。
「うちのサイトは大丈夫?」と気になったら、まずはお気軽にご相談ください。
よくある質問
Qアクセスログって何ですか?自分でも見られますか?
Aレンタルサーバーの管理画面から、ご自身でも確認できます。エックスサーバーでは、サーバーパネルの「アクセスログ」から日付を指定して表示やダウンロードができます。過去のログが必要な場合は、保存設定が必要です。
Qログに不審なアクセスがあったら、もう乗っ取られているのでしょうか?
Aログに記録があるだけで、乗っ取られたとは限りません。今回のログでも、多くは403・401・404で止まっていました。ただし、ログイン成功の有無などは別の記録と合わせて確認が必要です。
QreCAPTCHAやベーシック認証だけで十分ですか?
Aそれだけで十分とは言い切れません。入口を守る有効な対策のひとつですが、更新、パスワード、不要ファイルの整理、バックアップなどと組み合わせるのが基本です。サイトの状況に合わせた優先順位は、お気軽にご相談ください。
Qアクセスログの分析を頼むと、何が分かりますか?
A不審なアクセスの傾向と、確認すべき設定の優先順位を整理してお伝えします。ログから言えること・言えないことも分けてご説明します。具体的な内容はサイトの状況により異なりますので、まずはご相談ください。
Qログ分析の料金や期間はどれくらいですか?
Aログの量やサイトの状況によって異なります。まずは現状をうかがい、お見積りをお出ししますので、お気軽にご相談ください。
まとめ
マイアイランドが管理しているサイトの1週間分のアクセスログを調べると、ログイン画面や設定ファイルを探るような不審なアクセスが、実際に記録されていました。ログインページへのアクセスは492回、設定ファイル(.env)探しは2,416回ありましたが、設定ファイルの中身が返った記録はありませんでした。
数字の見方には注意が必要です。最多日の141回のうち96回は、ある1分間に集中したアクセスで、「静かな日」と「集中する日」があるのが実態でした。また、ログで言えるのは「探しに来た記録がある」ことまでです。ログイン成功の有無や、403になった理由などは、他の記録と合わせて読み解く必要があります。
守りの基本は、ログインの入口を二重にする、使わない入口を閉じる、公開してはいけないものを置かない、の3つです。あわせて、更新、バックアップ、ログの定期的な確認も欠かせません。
「自社のログには何が映っているのか」「今の対策は足りているのか」が気になる方は、マイアイランドまでお気軽にご相談ください。
渡部新一 (中小企業向けWebマーケティングアドバイザー/Web事業歴17年)
「良い会社なのに、お客様に見つけてもらえない」。そんな中小企業様の課題を、Web事業17年の経験で解決してきました。貴社の強みを丁寧に掘り起こし、検索で選ばれるコンテンツへと磨き上げます。地域一番を目指すWeb担当者様の、伴走パートナーでありたいと考えています。